Modus hacker Binance yang berada di balik peretasan senilai sekitar US$6,3 miliar akhirnya mulai terungkap. Binance mengungkap bahwa serangan tersebut diduga bermula dari skema wawancara kerja palsu yang digunakan pelaku untuk memperoleh akses ke lingkungan internal perusahaan.
Peretasan Binance ini menunjukkan bahwa ancaman terhadap industri kripto tidak selalu berasal dari celah teknologi blockchain. Dalam kasus ini, pelaku diduga memanfaatkan rekayasa sosial untuk membangun kepercayaan terhadap karyawan sebelum menyusup ke sistem yang mengelola aset digital bernilai miliaran dolar.
Temuan tersebut memperlihatkan bagaimana serangan siber modern semakin berfokus pada manusia sebagai titik masuk utama. Alih-alih membobol sistem secara langsung, pelaku memanfaatkan interaksi yang tampak wajar untuk membangun akses secara bertahap sebelum menargetkan infrastruktur penting perusahaan.
Modus Hacker Binance Dimulai dari Wawancara Kerja Palsu
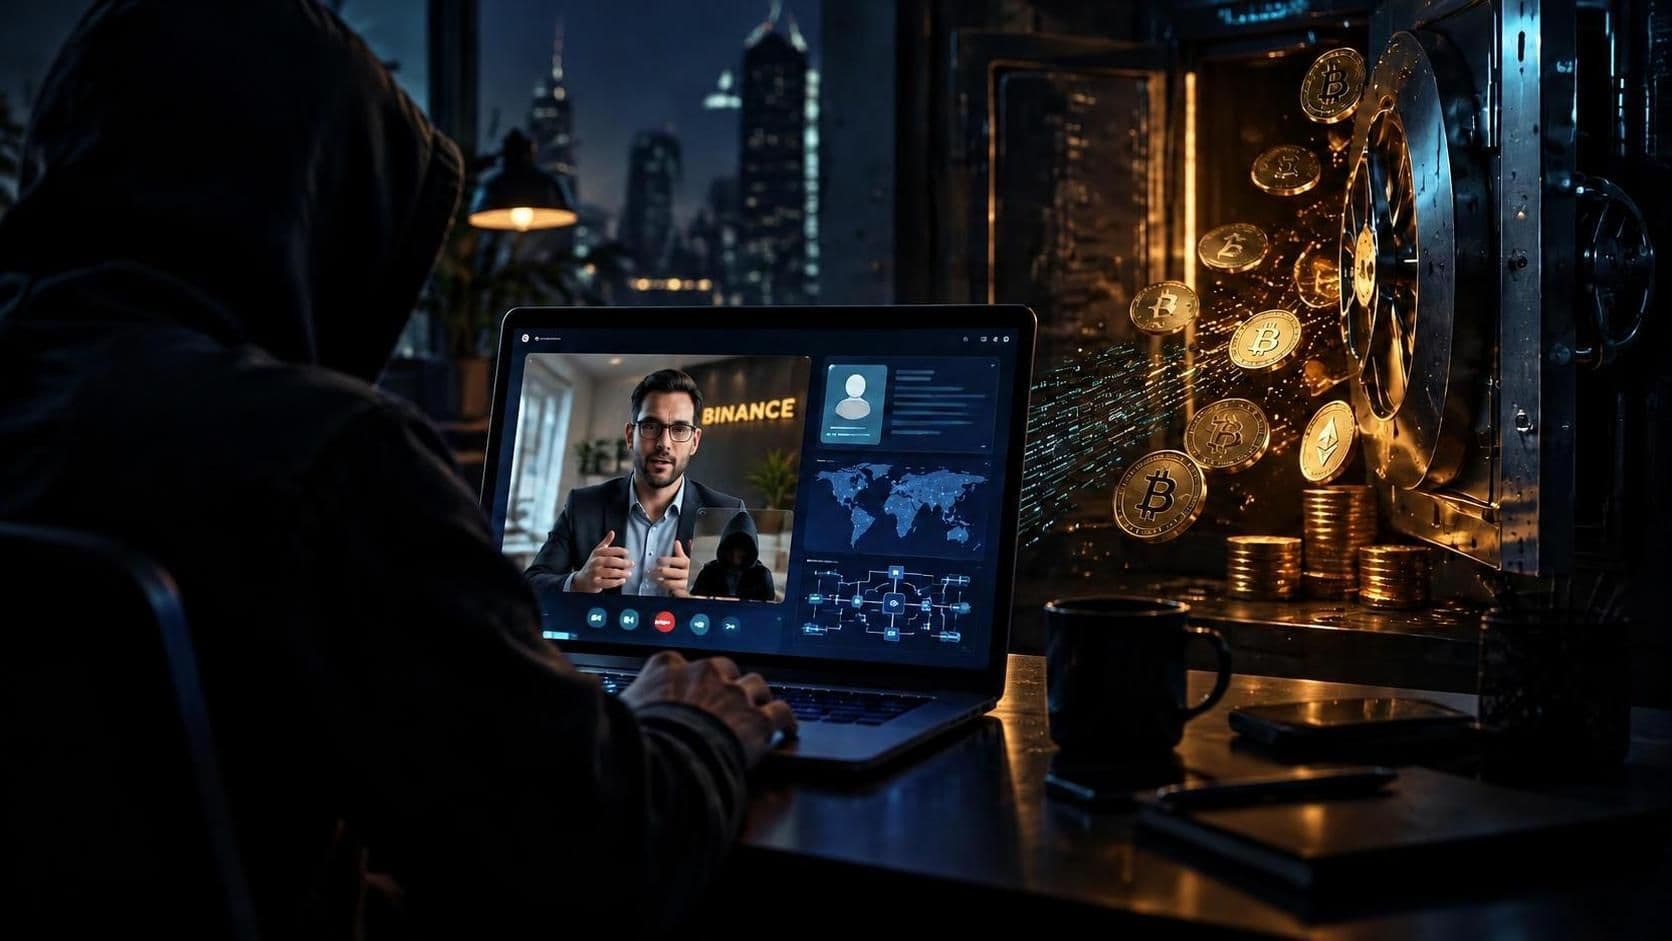
Menurut penjelasan Kepala Keamanan Binance, Jimmy Su, seorang insinyur perangkat lunak perusahaan dihubungi pada September 2026 melalui platform rekrutmen yang sah oleh seseorang yang mengaku sebagai direktur proyek.
Proses perekrutan tersebut dibuat sedemikian meyakinkan. Korban mengikuti wawancara video dengan pihak yang mengatasnamakan bagian sumber daya manusia dan berinteraksi dengan profil media sosial yang tampak autentik. Setelah beberapa tahap komunikasi, korban diminta mengunduh tugas pemrograman ke komputer kerjanya.
Di balik tugas tersebut terdapat malware jenis zero-day yang menurut Binance berhasil lolos dari deteksi sistem keamanan endpoint perusahaan. Dari titik inilah pelaku diduga mulai memperoleh pijakan awal untuk memperluas akses ke lingkungan internal Binance.
Menurut Binance, modus hacker Binance dalam kasus ini mengandalkan kombinasi rekayasa sosial, perangkat lunak berbahaya, dan pencurian kredensial internal. Strategi tersebut memungkinkan pelaku membangun akses secara bertahap sebelum menargetkan sistem yang mengelola dompet kripto perusahaan.
Serangan Berlangsung Selama Berbulan-Bulan
Binance menyebut peretasan ini merupakan hasil operasi yang berlangsung selama berbulan-bulan. Menurut perusahaan, pelaku secara bertahap membangun akses ke sistem internal sebelum akhirnya mengeksekusi pencurian aset pada akhir Oktober.
Salah satu indikasi awal terdeteksi pada Juni 2026 ketika seorang engineer Binance menginstal paket Homebrew yang telah dimodifikasi saat mencari alat berbasis kecerdasan buatan (AI). Perusahaan mengaku telah mengganti perangkat yang terdampak, tetapi upaya infiltrasi terhadap tim yang mengelola dompet kripto perusahaan diduga terus berlanjut.
Pada 20 Oktober 2026, pelaku disebut berhasil memperoleh akses ke komputer milik dua engineer yang menangani sistem dompet Binance. Akses tersebut diduga diperoleh melalui kombinasi perangkat yang telah terkompromi dan pemanfaatan alat AI internal.
Beberapa hari kemudian, kredensial yang berhasil dicuri digunakan untuk menjalankan skrip berbahaya yang memicu perpindahan dana dari infrastruktur perusahaan.
Kronologi Singkat Peretasan Binance
- Juni 2026: Engineer menginstal paket Homebrew yang telah dimodifikasi.
- September 2026: Software engineer menjadi target wawancara kerja palsu.
- 20 Oktober 2026: Pelaku memperoleh akses ke komputer engineer pengelola dompet.
- 29 Oktober 2026 pukul 20:05 UTC: Dana mulai keluar dari sistem Binance.
- 30 Oktober 2026: Binance berhasil menghentikan aktivitas berbahaya dan melakukan containment.
- Awal November 2026: Binance mengungkap rincian teknis serangan kepada media.
Bagaimana Hacker Bisa Mengakses Dompet Binance?
Dalam penjelasannya, Binance mengungkap bahwa pelaku memanfaatkan mekanisme Ethereum yang dikenal sebagai EIP-7702 untuk memperoleh hak eksekusi atas salah satu hot wallet perusahaan.
Melalui mekanisme tersebut, pelaku diduga mampu melakukan transaksi di luar jalur penarikan standar yang biasanya digunakan pengguna Binance. Situasi menjadi lebih rumit karena sistem dompet Binance menggunakan teknologi multiparty computation (MPC), sehingga tidak ada satu kunci tunggal yang dapat langsung membatalkan seluruh otorisasi yang telah diberikan.
Akibatnya, proses penghentian akses berbahaya membutuhkan waktu beberapa jam sebelum akhirnya berhasil dinetralisasi.
Binance Klaim Berhasil Membekukan Sebagian Dana
Setelah insiden terjadi, Binance bergerak cepat untuk membatasi dampaknya. Manajemen menyatakan sekitar US$2,85 miliar aset yang terkait dengan serangan tersebut berhasil dibekukan melalui koordinasi dengan berbagai pihak di industri kripto.
Perusahaan juga mengklaim telah mengganti sekitar 98% token yang terdampak menggunakan dana internal sehingga pengguna tidak menanggung kerugian langsung akibat insiden tersebut.
Selain itu, Binance berencana melibatkan pakar keamanan independen untuk melakukan audit menyeluruh terhadap rangkaian serangan yang terjadi. Langkah tersebut dilakukan untuk mengidentifikasi titik kelemahan yang dimanfaatkan pelaku dan memperkuat sistem perlindungan di masa depan.
Dampak bagi Industri Kripto
Peretasan Binance senilai US$6,3 miliar ini menjadi salah satu insiden keamanan terbesar yang pernah terjadi di industri aset digital. Namun yang paling menarik perhatian bukan hanya besarnya nilai kerugian, melainkan metode yang digunakan pelaku.
Kasus ini menunjukkan bahwa ancaman terhadap bursa kripto tidak lagi semata-mata berasal dari kerentanan teknologi blockchain. Teknik manipulasi psikologis terhadap karyawan kini menjadi salah satu jalur serangan yang paling efektif bagi pelaku kejahatan siber.
Meski Binance menyatakan sebagian besar aset terdampak telah diganti menggunakan dana perusahaan, insiden ini kembali memunculkan pertanyaan mengenai standar keamanan operasional di industri kripto. Investor dan pelaku pasar kemungkinan akan terus mencermati hasil investigasi lanjutan serta langkah perbaikan yang diterapkan perusahaan.
Terungkapnya modus hacker Binance ini menjadi pengingat bahwa keamanan aset digital tidak hanya bergantung pada teknologi, tetapi juga pada kemampuan perusahaan melindungi karyawan dari upaya manipulasi dan penyusupan yang semakin canggih.
Pada akhirnya, peristiwa ini menjadi pengingat bahwa keamanan aset digital tidak hanya bergantung pada teknologi blockchain yang kuat, tetapi juga pada kemampuan organisasi menjaga setiap titik akses manusia yang berpotensi dimanfaatkan oleh pelaku kejahatan siber.