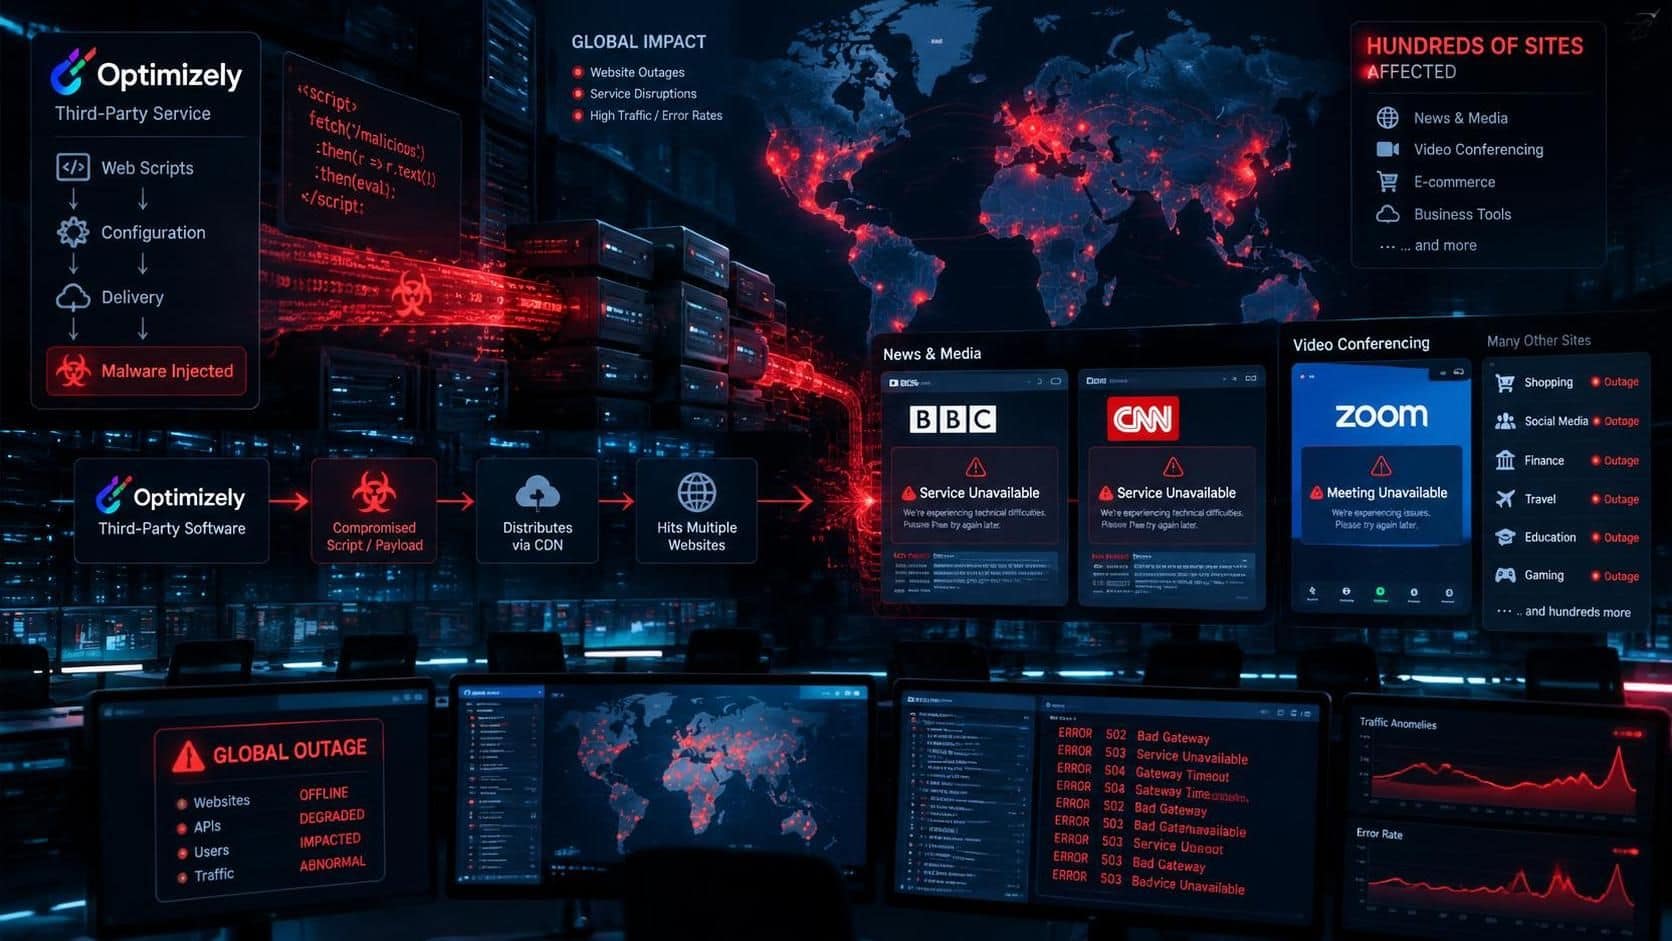
BBC, CNN, Zoom, hingga penyedia dompet kripto Ledger menjadi bagian dari 178 organisasi yang terdampak insiden keamanan siber yang melibatkan platform Optimizely. Berdasarkan investigasi perusahaan keamanan Report URI, skrip berbahaya sempat tersebar melalui layanan tersebut dan dimuat oleh berbagai situs populer sebelum akhirnya dibersihkan.
Insiden yang menyeret nama BBC, CNN, dan Zoom ini kembali mengingatkan pentingnya keamanan siber di tengah meningkatnya ketergantungan perusahaan terhadap layanan pihak ketiga. Menurut peneliti, kasus ini merupakan contoh serangan siber yang memanfaatkan metode supply chain attack, yaitu ketika pelaku menyusupi satu layanan untuk menjangkau banyak organisasi sekaligus.
Kronologi Serangan Siber Malware melalui Optimizely
Kasus ini pertama kali terungkap setelah tim keamanan Report URI menemukan aktivitas mencurigakan pada sejumlah skrip Optimizely yang digunakan di berbagai situs web. Setelah melakukan investigasi, peneliti mengidentifikasi 188 skrip yang telah disusupi dan digunakan oleh 178 organisasi dari berbagai sektor.
Optimizely merupakan platform yang membantu perusahaan menjalankan eksperimen digital, pengujian fitur, dan personalisasi pengalaman pengguna. Layanan tersebut bekerja dengan mendistribusikan skrip JavaScript yang dimuat secara otomatis saat pengguna mengunjungi situs pelanggan.
Menurut hasil investigasi, pelaku berhasil menyisipkan kode berbahaya ke dalam proyek sejumlah pelanggan Optimizely. Karena perubahan terjadi pada komponen yang sudah dipercaya oleh pelanggan, skrip berbahaya tersebut tetap dimuat melalui sumber resmi dan berjalan di situs yang terdampak tanpa menimbulkan kecurigaan awal.
Dalam keterangannya kepada Cointelegraph, Optimizely menyatakan bahwa pihak tidak berwenang mengeksploitasi kerentanan pada jalur pendaftaran akun layanan Experimentation untuk menyisipkan JavaScript berbahaya ke sejumlah proyek pelanggan. Perusahaan mengatakan telah menutup celah tersebut, menghapus kode yang disusupkan, mencabut token akses terkait, serta memberi tahu pelanggan yang terdampak.
BBC, CNN, dan Zoom Termasuk Organisasi yang Terdampak
Investigasi Report URI dan verifikasi tambahan dari BleepingComputer menemukan sejumlah organisasi yang sempat memuat skrip berbahaya tersebut, di antaranya:
- BBC
- CNN
- Zoom
- Ledger
- Salesforce
- GitLab
- IKEA
- HSBC
- Equifax
- Air France-KLM
- Fox News
- Bitly
- UNICEF USA
- Change.org
- American Eagle
Daftar organisasi tersebut berasal dari berbagai sektor, mulai dari media, teknologi, keuangan, ritel, transportasi, hingga aset digital. Masuknya BBC dan CNN dalam temuan peneliti menunjukkan bahwa serangan siber ini tidak hanya menyasar perusahaan teknologi, tetapi juga layanan informasi yang digunakan jutaan pengguna di seluruh dunia.
Selain itu, kasus Zoom Disusupi Malware menjadi perhatian karena menunjukkan bagaimana satu celah pada rantai pasok digital dapat memengaruhi berbagai organisasi yang tidak memiliki hubungan langsung satu sama lain. Temuan ini kembali menegaskan pentingnya keamanan siber dalam pengelolaan layanan pihak ketiga.
Apa yang Ditemukan Peneliti tentang Malware dalam Kasus Supply Chain Attack?
Peneliti menemukan malware yang dijuluki “Optimjack” memiliki sejumlah kemampuan yang dirancang untuk mencuri data dan aset digital pengguna. Analisis yang dipublikasikan menunjukkan bahwa malware terus mengalami perubahan selama insiden berlangsung, menandakan adanya aktivitas pengembangan oleh pelaku secara aktif.
Malware Dapat Mengubah Alamat Dompet Kripto
Menurut hasil analisis Report URI, malware dapat mendeteksi alamat dompet kripto yang ditampilkan pada halaman web lalu menggantinya dengan alamat yang dikendalikan pelaku. Apabila pengguna tidak memeriksa ulang alamat tujuan sebelum melakukan transfer, aset yang dikirim berisiko masuk ke dompet yang salah.
Malware Dapat Mengumpulkan Data Kartu Pembayaran
Peneliti juga menemukan kemampuan card skimming yang memungkinkan malware memantau formulir pembayaran dan mengumpulkan data seperti nomor kartu, tanggal kedaluwarsa, serta kode keamanan CVV yang dimasukkan pengguna pada halaman tertentu.
Malware Dapat Mengumpulkan Cookie Browser
Menurut laporan Report URI, malware turut mengumpulkan cookie yang dapat diakses melalui JavaScript pada browser pengguna. Laporan tersebut tidak menjelaskan secara rinci bagaimana seluruh data yang terkumpul dimanfaatkan oleh pelaku.
Malware Dapat Mengambil Tangkapan Layar
Peneliti juga menemukan kemampuan yang memungkinkan malware mengambil tangkapan layar dari halaman yang sedang dibuka pengguna dalam kondisi tertentu. Informasi tersebut berpotensi digunakan untuk memperoleh data tambahan dari aktivitas pengguna.
Malware Juga Menargetkan Pengguna iPhone dan iPad
Selain fungsi pencurian data, malware dapat memuat komponen tambahan yang mengarahkan pengguna iPhone dan iPad ke exploit kit Coruna dan DarkSword yang menargetkan sejumlah versi iOS tertentu.
Dampak Serangan Siber terhadap Pengguna
Hingga saat ini belum ada bukti bahwa seluruh pengunjung situs yang terdampak mengalami pencurian data atau kerugian finansial. Namun, kemampuan malware yang ditemukan peneliti menunjukkan adanya risiko yang perlu diperhatikan oleh pengguna yang mengakses situs selama periode insiden berlangsung.
Bagi pengguna, kasus Zoom Disusupi Malware dan organisasi besar lainnya menunjukkan bagaimana satu insiden pada rantai pasok digital dapat menimbulkan dampak yang luas. Peneliti menilai bahwa supply chain attack seperti ini semakin menjadi perhatian karena memungkinkan malware menyebar melalui layanan yang sebelumnya dianggap tepercaya.
Beberapa risiko yang teridentifikasi dalam investigasi tersebut meliputi:
- Penggantian alamat tujuan transaksi aset kripto.
- Pengumpulan informasi kartu pembayaran yang dimasukkan melalui formulir web.
- Pengumpulan cookie yang dapat diakses melalui JavaScript.
- Paparan terhadap komponen eksploitasi tambahan pada perangkat iOS tertentu.
Report URI juga melaporkan adanya transaksi aset kripto yang masuk ke alamat dompet yang dikendalikan pelaku. Temuan tersebut menunjukkan bahwa sebagian fungsi malware sempat dimanfaatkan selama insiden berlangsung.
Bagi industri digital, kasus yang melibatkan BBC, CNN, dan Zoom ini menunjukkan bagaimana serangan siber modern dapat menyebar melalui supply chain attack. Metode tersebut menjadi salah satu ancaman keamanan siber yang paling banyak mendapat perhatian dalam beberapa tahun terakhir karena mampu menjangkau banyak organisasi melalui satu penyedia layanan.
Cara Mengecek Apakah Data Anda Terdampak Malware
Peneliti keamanan menyarankan pengguna yang sempat mengakses situs terdampak selama periode insiden untuk meninjau kembali aktivitas akun dan metode pembayaran yang digunakan.
Cek Riwayat Transaksi Aset Kripto
Periksa kembali transaksi yang telah dilakukan dan pastikan alamat tujuan sesuai dengan alamat yang memang dimaksud ketika melakukan pengiriman aset.
Periksa Mutasi Kartu Kredit dan Debit
Tinjau riwayat transaksi pada kartu pembayaran dan perhatikan apabila terdapat aktivitas yang tidak dikenali.
Tinjau Aktivitas Login Akun Penting
Periksa perangkat yang masih terhubung ke akun email, layanan keuangan, aplikasi investasi, maupun akun penting lainnya.
Pastikan Perangkat Menggunakan Pembaruan Keamanan Terbaru
Pengguna iPhone dan iPad disarankan memastikan perangkat mereka telah menggunakan pembaruan keamanan terbaru yang tersedia.
Langkah Pencegahan dan Keamanan Siber yang Disarankan
Meski sebagian besar skrip berbahaya telah dihapus, insiden ini menjadi pengingat bahwa ancaman malware dapat muncul melalui layanan yang selama ini dianggap tepercaya.
Untuk membantu mengurangi risiko, pengguna dapat mempertimbangkan beberapa langkah berikut:
- Memverifikasi alamat dompet kripto sebelum mengirim aset.
- Mengaktifkan autentikasi dua faktor (2FA).
- Memperbarui browser dan sistem operasi secara berkala.
- Mengaktifkan notifikasi transaksi dari bank atau penyedia layanan keuangan.
- Mengganti kata sandi apabila merasa pernah memasukkan data sensitif pada situs yang terdampak.
Praktik keamanan siber yang baik tidak hanya penting bagi perusahaan besar, tetapi juga bagi pengguna individu. Verifikasi data sebelum melakukan transaksi dan memperbarui perangkat secara berkala menjadi langkah sederhana yang dapat membantu mengurangi risiko dari berbagai bentuk serangan siber.
Mengapa Supply Chain Attack Menjadi Ancaman Besar?
Insiden yang melibatkan Optimizely menambah daftar supply chain attack yang menjadi perhatian industri dalam beberapa tahun terakhir. Berbeda dengan peretasan tradisional yang biasanya berfokus pada satu target, model serangan siber ini memungkinkan pelaku menjangkau banyak organisasi melalui satu layanan yang digunakan secara luas.
Kasus yang mencantumkan BBC, CNN, Zoom, hingga Ledger dalam daftar organisasi terdampak menunjukkan bahwa keamanan siber kini tidak lagi hanya bergantung pada sistem internal perusahaan. Pengawasan terhadap vendor dan layanan pihak ketiga menjadi bagian penting dalam upaya mengurangi risiko supply chain attack di masa mendatang.